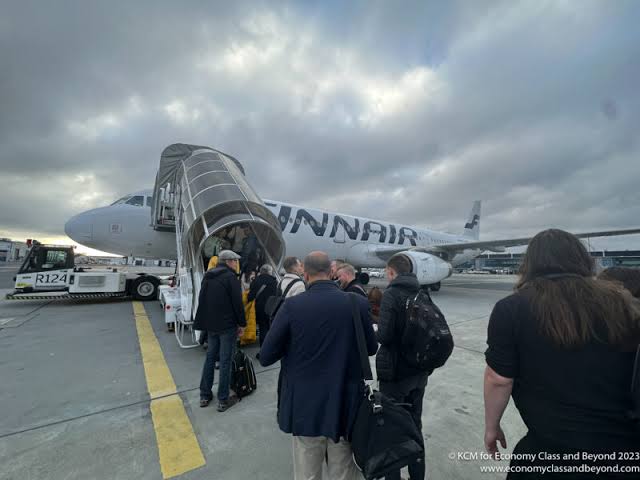
Finlandiya merkezli hava yolu şirketi Finnair, küresel seyahat teknolojileri sağlayıcısı Amadeus’un sistemlerinde meydana gelen veri ihlali nedeniyle yaklaşık 116 bin rezervasyonunun bilgilerinin yetkisiz erişime maruz kaldığını açıkladı.
Finnair tarafından yapılan açıklamada, Amadeus’un rezervasyon sistemlerinde meydana gelen güvenlik ihlalinin birden fazla hava yolu şirketinin yolcu kayıtlarını etkilediği belirtildi.
Amadeus’tan alınan bilgilere göre Finnair’e ait yaklaşık 116 bin rezervasyon veri ihlalinin kapsamına girdi. Bu rezervasyonlardan yaklaşık 750’sinin ayrıntılı inceleme amacıyla açıldığı, söz konusu kayıtların yaklaşık 30’unun ise Aurinkomatkat’ın paket tur müşterileriyle ilgili olduğu bildirildi.
İncelenen rezervasyonların yalnızca küçük bir bölümünün halen aktif olduğu, yetkisiz erişim riskini önlemek amacıyla bu rezervasyonlara yeni rezervasyon numaraları verildiği kaydedildi.
Finnair Bilgi Güvenliği Direktörü Timo Arndal, olayla ilgili Amadeus’tan kapsamlı açıklama talep ettiklerini belirterek, ayrıntılı incelemenin sürdüğünü ifade etti.
Arndal, Amadeus’un kredi kartı bilgileri ve parolaların ele geçirilmediğini doğruladığını, Finnair’in kendi sistemlerine yönelik herhangi bir sızma yaşanmadığını bildirdi.
VERİ İHLALİ 3 YILDAN FAZLA SÜRDÜ
Amadeus sistemlerindeki güvenlik ihlalinin 10 Ağustos 2023 ile 23 Eylül 2026 arasındaki dönemde gerçekleştiği bildirildi.
Dünyanın önde gelen seyahat teknolojileri sağlayıcılarından Amadeus, çok sayıda hava yolu şirketine rezervasyon, biletleme ve yolcu hizmetleri altyapısı sunuyor. Şirketin Altéa platformu, yolcuların rezervasyon yapması, mevcut uçuş bilgilerini yönetmesi ve check-in işlemleri gibi süreçlerde kullanılıyor.
Amadeus, Ekim 2026’da yaptığı açıklamada, seyahat rezervasyonlarının görüntülendiği bir ortamda güvenlik açığı tespit edildiğini ve bu açık üzerinden bazı rezervasyon bilgilerinin erişilebilir hale geldiğini duyurmuştu.
Şirket, güvenlik açığının giderildiğini, izleme ve tespit mekanizmalarının güçlendirildiğini ve olayla ilgili incelemelerin sürdüğünü bildirmişti.
Ayrıca ödeme veya finansal bilgilerin ele geçirildiğine ilişkin herhangi bir kanıt bulunmadığını açıklamıştı.
BİRDEN FAZLA HAVA YOLU ŞİRKETİ ETKİLENDİ
Amadeus kaynaklı veri ihlalinden etkilendiğini açıklayan hava yolu şirketleri arasında Singapore Airlines, Cathay Pacific, All Nippon Airways (ANA), Japan Airlines, Korean Air, Asiana Airlines, Malaysia Airlines ve Almanya merkezli Condor da bulunuyor.
Açıklanan rakamlara göre Singapore Airlines’ın yaklaşık 46 bin, Cathay Pacific’in 53 bin, ANA’nın 37 bin 800 ve Japan Airlines’ın 92 bin rezervasyon veya yolcu kaydı ihlalden etkilendi.
Korean Air, Asiana Airlines, Malaysia Airlines ve Condor ise etkilenen kayıtların toplam sayısına ilişkin henüz ayrıntılı bilgi paylaşmadı.
Thai Airways de 9 Kasım’da yaptığı açıklamada, Amadeus sistemlerinde 10 Ağustos 2023 ile 23 Eylül 2026 arasında gerçekleşen yetkisiz erişim nedeniyle yaklaşık 60 bin 529 yolcu kaydının etkilenmiş olabileceğini bildirdi. Şirket, bazı kayıtlarda e-posta adresi, telefon numarası, pasaport numarası, uyruk ve sık uçan yolcu programı bilgilerinin de bulunabileceğini açıkladı.
YOLCULARA KİMLİK AVI VE SAHTE E-POSTA UYARISI
Finnair, rezervasyon bilgileri ayrıntılı incelemeye alınan ve iletişim bilgileri kendisine iletilen müşterilere e-posta yoluyla bilgilendirme yapacağını duyurdu.
Şirket, yolcuları seyahat bilgilerini kullanarak hazırlanabilecek oltalama (phishing) saldırılarına karşı dikkatli olmaları konusunda uyardı.
Siber saldırganların yolcuların isim, rezervasyon numarası ve uçuş bilgilerini kullanarak hava yolu şirketlerinden gönderilmiş izlenimi veren sahte e-posta, kısa mesaj veya telefon aramalarıyla kişisel bilgileri ele geçirmeye çalışabileceğine dikkat çekildi.
Finnair, yolcuların şüpheli mesajlara ve bağlantılara karşı temkinli davranmalarını, kişisel veya finansal bilgilerini talep eden güvenilirliği doğrulanmamış iletişimlere itibar etmemelerini istedi.
Finnair ayrıca olayla ilgili Finlandiya Ulusal Siber Güvenlik Merkezi ile temasa geçti.